情報漏えいを防ぐ、会社の5つの点検
IPAの10月9日の注意喚起を受け、中小企業が点検するサービス・アカウント・保存情報を整理。保守担当への依頼内容と、異常に気付いたときの対応も紹介します。
この記事で分かること
- 最近の注意喚起を踏まえた点検の対象
- 経営者と保守担当が確認する具体的な項目
- 異常発見時の連絡と報告の考え方
取引先やニュースで情報漏えいの話を聞くと、「うちは小さい会社だから大丈夫だろうか」「ウイルス対策ソフトは入れているが、ほかに何をすればよいのか」と気になります。
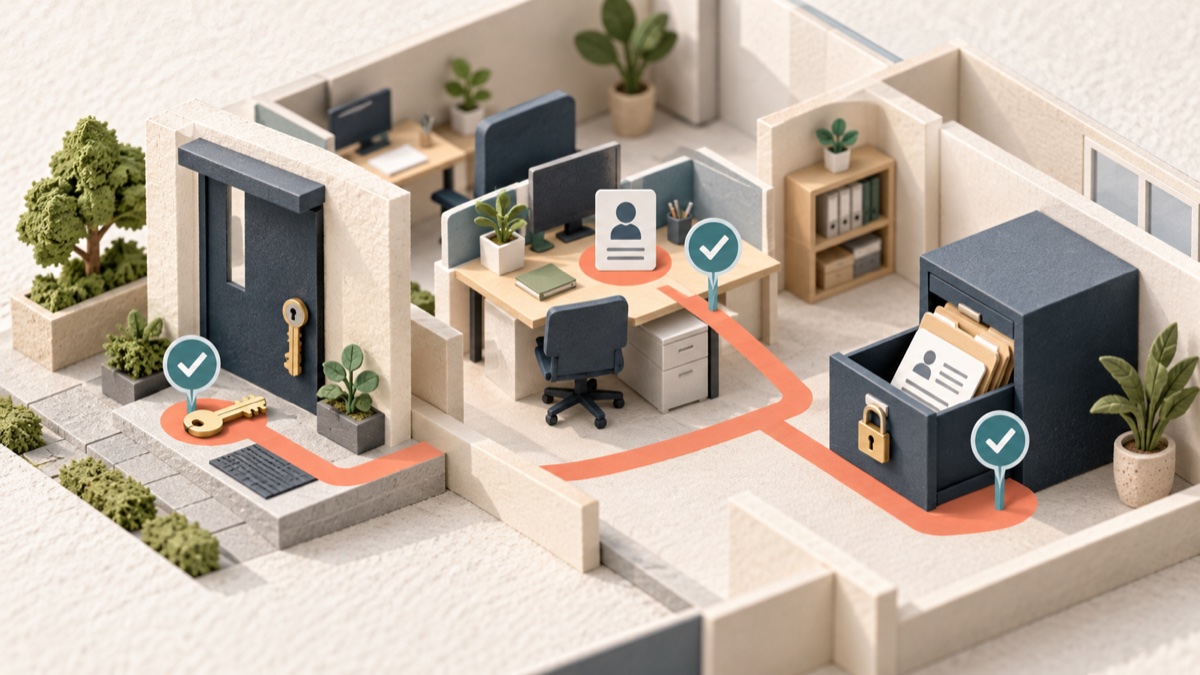
IPA(独立行政法人 情報処理推進機構)は、情報セキュリティの注意喚起や企業の対策支援などを行う公的機関です。2026年10月9日、不正アクセスによる漏えい事案が相次いでいるとして、サービスやアカウントの点検を呼びかけました。まず確認したいのは、会社の情報へ入れる入口、利用者の権限、保存している情報です。外部の保守会社へ任せている場合も、この三つについて確認結果を受け取るところから始められます。
社内向けの画面も点検する
今回の注意喚起を、特定の製品だけの問題と捉えるのは早計です。IPAは共通する単一製品の弱点とは断定しておらず、JPCERT/CCも、複数の攻撃方法や管理上の問題を挙げています。
JPCERT/CCが取り上げているのは、一般のお客様が使うアプリだけではありません。従業員向けの管理画面や、社内のデータを集計するシステムで被害が生じた例もあります。マクニカの分析でも、予約や会員向けサービス、顧客対応などへ対象が広がっているとしています。
「社内用」という呼び名でも、インターネット経由で誰でもログイン画面に到達できることがあります。会社案内のホームページだけを確認して終わらず、予約受付、通販、顧客管理、ファイル共有、会社メールまで対象に入れます。
最初の点検を一枚にまとめる
次は、公式の対策を小さな会社で分担するために整理した点検表です。役割分担はプラスタの提案です。経営者や業務担当者が利用先を挙げ、設定や記録を確認できる担当者に調査を依頼します。
| 点検するもの | 確認する内容 | 確認を頼む相手 |
|---|---|---|
| 利用サービス | メール、予約、通販、顧客管理などの利用先と管理者が分かるか | 各業務の担当者 |
| 外から入れる画面 | 古い管理画面や使っていない試験用サイトが公開されたままではないか | 制作会社・システムの保守担当 |
| 利用者と権限 | 退職者のアカウント、知らない管理者、過剰な閲覧権限がないか | サービスの管理者 |
| 更新と操作記録 | 修正プログラムの適用状況、ログの保存期間と確認者が分かるか | 保守担当・サービス提供元 |
| 顧客や従業員の情報 | 保管場所、閲覧できる人、残す理由と期間が分かるか | 情報を扱う業務の責任者 |
ログとは、ログインや設定変更などの履歴です。「確認したが異常がない」と「記録がなく確認できない」は、別の状態として残します。保守契約があっても、メールや外部サービスまで点検対象に含まれるとは限りません。
権限と更新を見直す
会社メールや管理者アカウントでは、多要素認証を使えるかを確認します。これは、パスワードに加えて認証アプリなど、別の種類の確認を組み合わせる方法です。共有の管理者IDを多人数で使っている場合は、誰の操作か追えるか、必要な人だけが管理操作できるかも点検します。
Webシステムでは、画面のログインだけでなく、API(Application Programming Interface:システム同士が情報をやり取りする窓口)の管理も保守担当へ確認します。JPCERT/CCは、APIごとのアクセス制御、必要な権限への絞り込み、不要な認証用の鍵の無効化などを挙げています。画面上で操作できない機能だから安全、と判断しないことが大切です。
修正プログラムの適用や不要な公開の停止は、保守担当と仕事への影響を確認して進めます。「最新版にしました」という回答だけでなく、対象、実施日、未対応のものが残るかを記録してもらいます。
保存する情報も減らす
使い終わった申込者名簿や、古い顧客情報を含む出力ファイルが、複数の場所に残っていないか確認します。業務や契約、法令で必要な保存期間を確かめ、残す理由のない情報は会社の手順に沿って整理します。
同時に、共有リンクの公開範囲や、外部委託先が閲覧できるフォルダーも見直します。全員が全顧客の情報を読める必要があるかを、実際の仕事から判断してください。
バックアップは、消えた情報を戻すための備えです。バックアップがあっても、すでに外へ持ち出された情報を回収できるわけではありません。復旧の準備と、情報へアクセスできる人や保存量の見直しを両方進めます。
異常があれば、調査を始める
知らない管理者が追加されている、覚えのない大量ダウンロードがある、会社メールに不明な転送先が設定されている。こうした点に気付いたら、通常の定期点検を待たず、責任者と保守担当へ連絡します。
例えばMicrosoftは、Microsoft 365のメールアカウントが侵害された場合に、アクセスの停止、ログイン状態の取り消し、認証方法や連携アプリ、転送設定の確認を案内しています。パスワードを変えたことだけで、対応完了とは判断しません。実際の操作は、使っているサービスの手順に沿って管理者が行います。
発見した時刻、対象のサービス、見えた異常、直前に行った操作を記録し、調査に必要なログを保全してもらいます。被害拡大を止める対応と記録の保存を、担当者間で並行して進めます。
個人情報保護委員会は、一定の漏えい等について、実際の漏えいだけでなく、そのおそれがある場合も報告対象になると説明しています。原因がすべて判明するまで待たず、責任者が報告の要否・期限、本人への通知を確認します。復旧したことと、対外的な対応が終わったことも分けて管理します。
保守担当へ確認を依頼する
専門用語を理解してからでなくても、利用しているサービスの一覧があれば、点検を依頼できます。次は、そのための依頼文のひな形です。
情報漏えいの注意喚起を受け、当社が利用する次のサービスを点検したいです。
対象:[会社メール・ホームページ・予約受付・顧客管理など]

1. 外部からアクセスできる管理画面と、不要な公開の有無
2. 修正プログラムの適用状況と、未対応のもの
3. 不審なアカウント・権限変更・操作記録の有無
4. ログの保存期間と、異常時に調査を依頼できる窓口
5. 当社側で決める必要があること、契約外の対応と費用

確認できた範囲、確認できない範囲、次の対応を分けてお知らせください。
異常が見つかった場合は、通常の回答を待たず責任者へご連絡ください。
最初に一つだけ進めるなら、顧客情報や会社メールを扱うサービスの管理者と保守窓口を確認してください。そのうえで点検の担当と期限を決め、分からなかった項目を次の対応につなげます。
参考情報・出典
- IPA:不正アクセスによる漏えい等を踏まえた対策(2026年10月9日)
最近の事案の傾向、外部公開サービスと利用サービスの点検、アカウント・ログ・保有情報・権限の見直し。本文の担当分担や着手順は独自の提案。
- JPCERT/CC:国内組織で相次ぐ不正アクセスへの注意喚起(10月8日公開・9日更新)
社内向けシステムも対象、既知の弱点や管理不備、APIのアクセス制御・権限・鍵の管理、不要な機能の公開停止。全事案の共通原因とは扱わない。
- マクニカ:相次ぐWEBシステムからの情報漏洩事案について(2026年10月7日)
10月6日時点の公開情報等に基づく用途の広がりと分析の限界。予約・顧客対応等も点検する背景に用い、同社独自集計の件数を国内全体の統計へ転用しない。
- Microsoft:侵害されたクラウドメールアカウントへの対応
Microsoft 365の不審な転送設定、アクセス停止・セッション取消し・認証方法・アプリ権限・監査ログの調査。製品固有の説明を全クラウドの操作手順として扱わない。
- 個人情報保護委員会:漏えい等の対応とお役立ち資料
報告対象事態、漏えいのおそれを含む場合、速やかな報告と本人通知。本文では個別の適用や期限を判定せず、復旧と並行して確認する必要を説明。